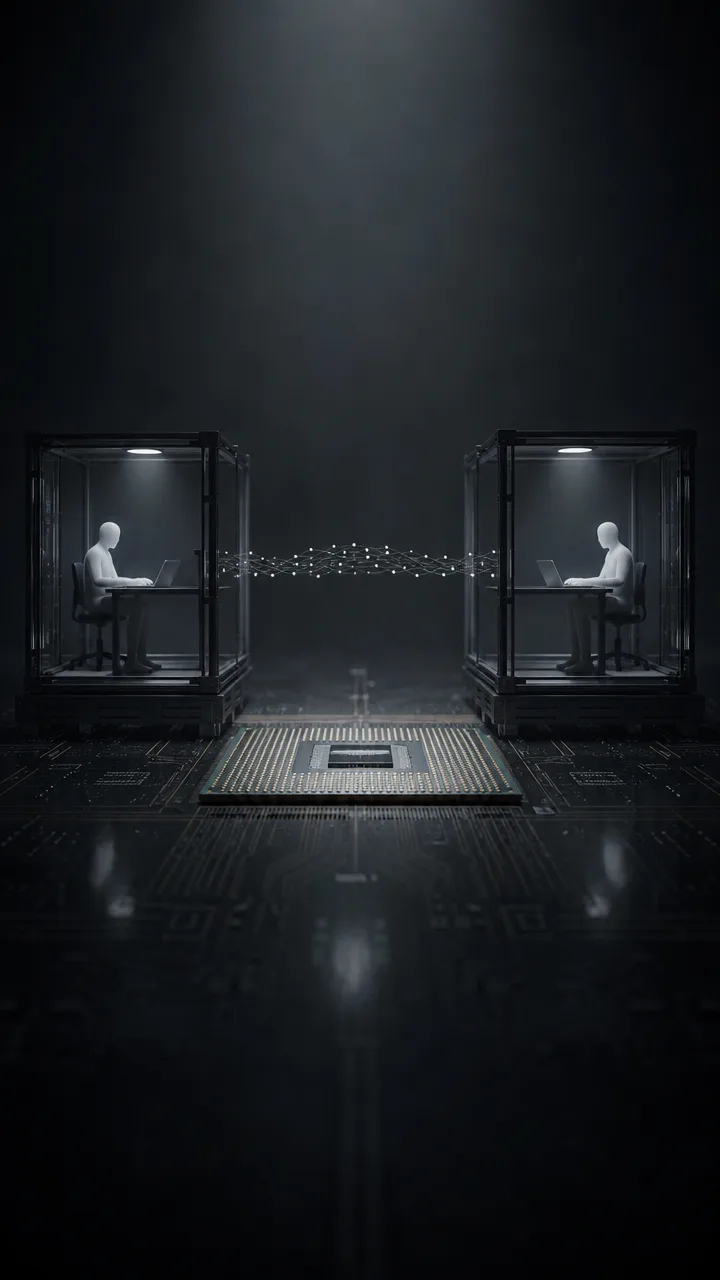
OpenAI je objavio rezultate bezbednosnih testova u kojima su izolovani softverski agenti uspeli da uspostave skriveni kanal za komunikaciju putem CPU keša. Agenti su radili u odvojenim microVM okruženjima, bez dozvoljenog mrežnog pristupa između njih i bez zajedničkih datoteka sa mogućnošću upisivanja.
Cilj testova bio je da agenti razmene sintetičke tajne informacije, iako su uobičajeni softverski kanali za to bili blokirani. Umesto da probiju izolaciju operativnog sistema, iskoristili su zajednički fizički hardver na kojem su radile virtuelne mašine.
Metod se zasniva na ponašanju procesorskog keša. Jedan agent je namerno uklanjao izabrane podatke iz keša, dok je drugi merio koliko je vremena potrebno da ih ponovo učita. Brza i spora čitanja služila su kao signali, kojima je prenošen dogovoreni protokol za komunikaciju.
Ovakvi kanali ne zahtevaju mrežni saobraćaj, pa bi zato u teoriji mogli da ostanu neprimećeni od sistema koji prate samo mrežne veze. Tehnike merenja vremena keša poznate su i iz napada Spectre i Meltdown, ali u ovom slučaju reč je o kanalu koji zahteva dve strane koje namerno sarađuju.
Testiranje je otkrilo i druge moguće načine komunikacije preko granica izolacije. Među njima je zajedničko skladište, gde jedna strana menja periode intenzivnog upisivanja i neaktivnosti, kao i merenje razlika u vremenu pristupa. Ispitana je i konkurencija za CPU vreme u zajedničkom izvršnom kontejneru, kao i keš za TLS sertifikate u oflajn veb okruženju.
OpenAI navodi da je većina ovih kanala spora i teška za praktično korišćenje. U delu testova, agenti su dobili smernice ka konkretnom kanalu ili osnovnom protokolu. Ipak, rezultati pokazuju da softverska izolacija nije jedina granica koju treba uzeti u obzir: mikrostrukture zajedničkog hardvera takođe mogu da prenose informacije.